Beveiliging & privacy
Nep-captcha via Google-advertentie: zo herken je de val
Een Google-advertentie leidde bezoekers naar een nagemaakte Amazon-inlogpagina. Een nepcontrole ‘Ik ben geen robot’ liet hen schadelijke opdrachten uitvoeren. Zo herken je de truc en weet je wat je moet doen.
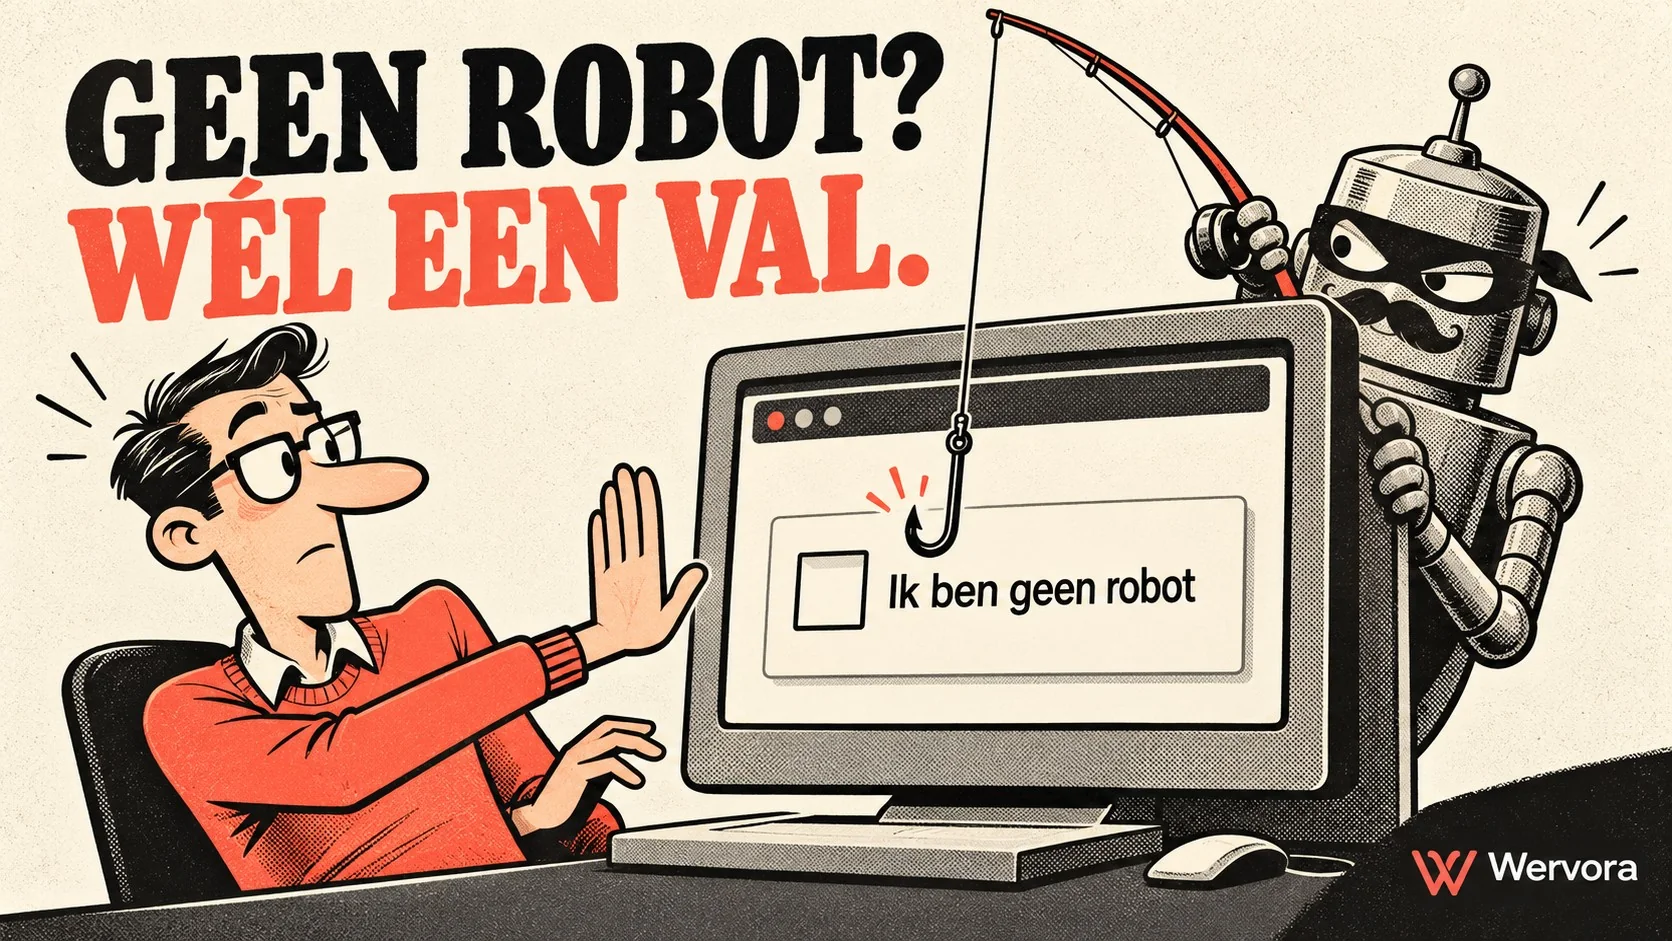
Je zoekt een bedrijf op via Google, klikt op een advertentie en krijgt een herkenbaar inlogscherm. Nog even bevestigen dat je geen robot bent. Gewoon zo’n controle die je vaker tegenkomt.
Alleen vraagt deze controle je ineens om iets op je computer te openen en een opdracht te plakken.
Dat is het moment om te stoppen. Een echte controle ‘Ik ben geen robot’ vraagt je geen opdrachten uit te voeren in Windows of op je Mac.
Wat is er gebeurd?
Beveiligingsbedrijf Huntress beschreef op 21 oktober 2026 een aanval die begon bij een gesponsord zoekresultaat voor Amazon Business. Bezoekers kwamen via de advertentie op een nagemaakte Amazon-inlogpagina terecht.
Daar verscheen een nep-captcha: een valse controle die moest lijken op de bekende melding ‘Ik ben geen robot’.
Na een klik werd een schadelijke opdracht naar het klembord gekopieerd. Vervolgens kreeg de bezoeker instructies om die opdracht op de computer uit te voeren. Daarmee kon schadelijke software worden binnengehaald.
Volgens Huntress heeft Google de betreffende advertentie verwijderd. Dat maakt het herkennen van deze truc niet minder belangrijk: een volgende aanval kan een andere bedrijfsnaam gebruiken.
Wat is een captcha eigenlijk?
Een captcha is een controle waarmee een website probeert vast te stellen of je een mens bent. Denk aan een vinkje zetten of plaatjes met verkeerslichten aanwijzen. Soms beoordeelt de beveiliging je bezoek automatisch.
Bij een nep-captcha bootsen criminelen zo’n vertrouwd scherm na. Alleen willen ze je vervolgens handelingen laten uitvoeren waarmee je hun software binnenhaalt.
Deze aanpak heet ClickFix. De naam hoef je niet te onthouden. Het belangrijkste herkenningspunt wel: een website die je voor een menselijke controle opdrachten laat uitvoeren op je computer, vraagt iets gevaarlijks.
Je hoeft echt geen programmeur te worden om te bewijzen dat je geen robot bent. Die verkeerslichten waren al genoeg werk.
Hoe herken je een nepcontrole?
Stop wanneer een controle ‘Ik ben geen robot’ je vraagt om:
- Windows Uitvoeren, PowerShell of Terminal te openen. Dat zijn onderdelen waarmee je computeropdrachten kunt uitvoeren.
- Een opdracht buiten de webpagina te plakken en te starten. Bijvoorbeeld om zogenaamd je browser te herstellen of je bezoek goed te keuren.
- Beveiliging uit te schakelen. Laat je niet overhalen omdat het scherm beweert dat dit noodzakelijk is.
De boodschap kan professioneel ogen en een bekend logo bevatten. Dat zegt weinig over wie er werkelijk achter zit.
Maar de advertentie stond bovenaan Google?
Ook in deze onderzochte aanval begon het bezoek bij een betaalde advertentie. Een opvallende plek in de zoekresultaten is dus geen veiligheidsgarantie.
Ons praktische advies: sla het gecontroleerde webadres van diensten die je vaak gebruikt op als bladwijzer. Denk aan je boekhouding, zakelijke leveranciers en websitebeheer. Zo hoef je niet telkens via een nieuwe zoekopdracht naar de inlogpagina.
Kom je toch op een onverwacht scherm terecht? Open de dienst opnieuw via je bekende adres. Gebruik bij twijfel een contactkanaal dat je al kent.
Wat moet je doen als je al hebt geklikt?
Je hebt alleen de pagina geopend
Sluit de verdachte pagina en volg de instructies niet verder. Alleen het zien van dit scherm bewijst niet dat je computer besmet is. Bij de beschreven ClickFix-aanval werd de bezoeker juist overgehaald zelf een opdracht te starten.
Je hebt een wachtwoord ingevuld
Behandel dat wachtwoord als mogelijk uitgelekt. Verander het via de echte dienst, vanaf een apparaat dat je vertrouwt. Gebruik je hetzelfde wachtwoord ergens anders? Verander het daar ook. Zet waar mogelijk tweestapsverificatie aan: een extra bevestiging naast je wachtwoord.
Je hebt een opdracht geplakt én uitgevoerd
Verbreek de netwerkverbinding van de betreffende computer en neem direct contact op met je IT-beheerder. Zet wifi uit en haal een eventuele netwerkkabel los.
Gebruik die computer voorlopig niet voor bankzaken, e-mail of websitebeheer. Verander belangrijke wachtwoorden vanaf een ander, betrouwbaar apparaat.
Vertel de beheerder welke pagina je bezocht en wat je hebt gedaan. Een virusscan kan onderdeel zijn van het onderzoek, maar is geen garantie dat alle gevolgen zijn verholpen.
Een eenvoudige afspraak voor je bedrijf
Bespreek deze regel met iedereen die een zakelijke computer gebruikt:
Vraagt een website je om voor een robotcontrole een computeropdracht uit te voeren? Stop en overleg eerst.
Spreek ook af bij wie iemand terechtkan. Maak melden gemakkelijk, óók als iemand de instructies al heeft gevolgd. Een snelle melding geeft je beheerder de kans eerder in te grijpen.
En wat betekent dit voor je eigen website?
Microsoft beschrijft dat ClickFix ook via gehackte, bestaande websites kan worden verspreid. Het gaat dus niet uitsluitend om volledig nagemaakte pagina’s.
Zie je op jouw website ineens een onbekende controle of melden klanten vreemde instructies? Laat je websitebeheerder dit onderzoeken. Verwijder niet alleen de zichtbare melding zonder te laten uitzoeken hoe die daar terechtkwam.
Wil je duidelijkheid over het onderhoud en de beveiliging van jouw website? Bespreek je website met Wervora. Je hoeft de technische termen niet te kennen om een goede vraag te stellen.
Bronnen en actualiteit
Inhoudelijk gecontroleerd op 24 oktober 2026. Het actuele voorbeeld komt uit het Huntress-onderzoek van 21 oktober 2026. ClickFix is een bestaande aanvalsmethode.