Beveiliging & privacy
Cloudflare breidt websitebeveiliging uit: ook het antwoord van je website telt
Wat doet een webapplicatiefirewall en wie controleert de instellingen? Het nieuws van Cloudflare is aanleiding om de beveiliging van je website onder de loep te nemen.
Laatst inhoudelijk gecontroleerd: 23 oktober 2026.
Cloudflare kondigde op 21 oktober een uitbreiding van zijn webapplicatiefirewall aan. Een goed moment om een praktische vraag te stellen: weet je eigenlijk welke bescherming vóór jouw website staat, en wie controleert of die goed werkt?
Voor ondernemers draait beveiliging uiteindelijk om iets eenvoudigs: klanten moeten je website kunnen gebruiken en gegevens horen niet op straat te belanden. Daarvoor heb je meer nodig dan een instelling die ooit op ‘aan’ is gezet.
Wat doet een webapplicatiefirewall?
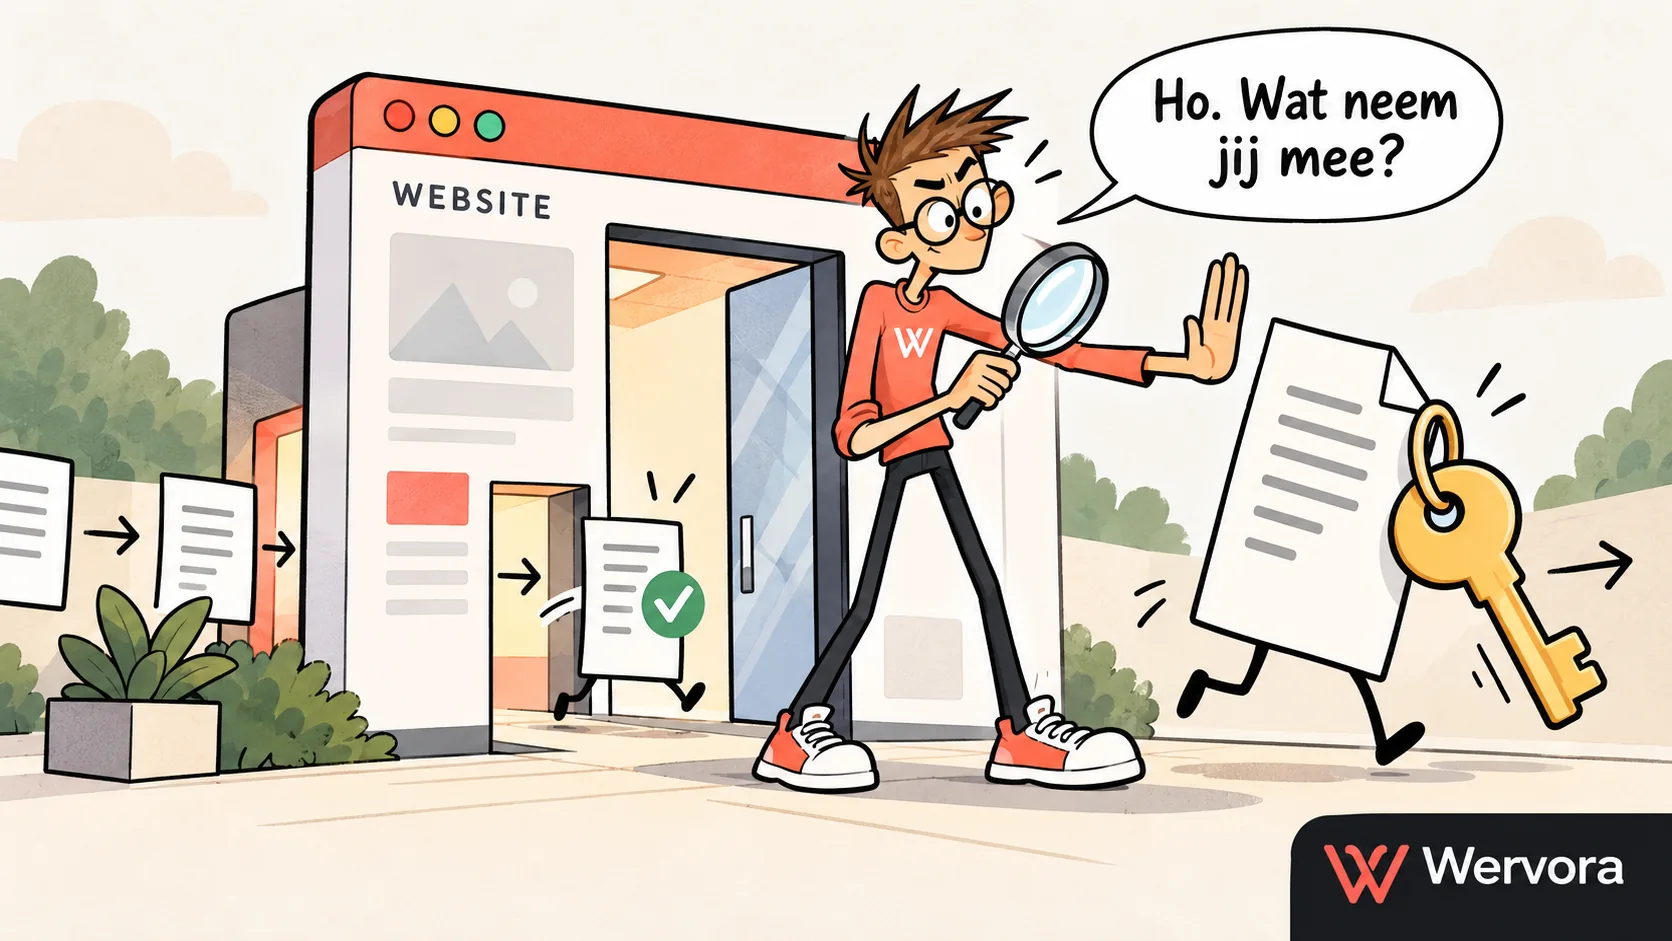
Een webapplicatiefirewall, meestal afgekort tot WAF, controleert het verkeer naar een website of online toepassing. Aan de hand van regels probeert hij ongewenste verzoeken te herkennen en tegen te houden.
Denk aan een digitale portier. Een klant die een contactformulier invult, moet gewoon naar binnen kunnen. Een verzoek dat probeert misbruik te maken van een kwetsbaarheid, wil je juist buiten houden. Alleen heeft deze portier geen oortje en een te strak jasje, maar een verzameling technische regels.
Beveiligingsorganisatie OWASP legt uit dat zo’n firewall bijvoorbeeld regels kan toepassen tegen veelvoorkomende aanvallen op webapplicaties. Hij moet wel passen bij de website die hij beschermt. Verandert de toepassing, dan kan ook de inrichting onderhoud nodig hebben.
Wat verandert er bij Cloudflare?
Volgens de aankondiging van Cloudflare beoordeelt ‘full transaction detection’ een webverzoek samen met het bijbehorende serverantwoord. ‘Response rules’ kunnen een antwoord dat aan een beveiligingsregel voldoet vervolgens blokkeren voordat de aanvrager het ontvangt.
Met ‘transaction’ bedoelt Cloudflare hier die uitwisseling, niet een betaling. Belangrijk: het blokkeren van het antwoord maakt handelingen die de server al uitvoerde niet ongedaan.
Waarom het antwoord van je website ertoe doet
Ook zonder deze nieuwe functie is het verstandig te kijken naar wat je website terugstuurt. Een foutpagina kan namelijk meer vertellen dan je bedoelt.
Stel dat een formulier vastloopt. De bezoeker hoort dan een begrijpelijke melding te krijgen, geen uitgebreid technisch verslag met interne bestandslocaties of details over de gebruikte software.
In zijn richtlijn voor foutafhandeling waarschuwt OWASP dat zulke informatie aanvallers kan helpen de toepassing te verkennen. Het advies is om foutdetails intern vast te leggen voor onderzoek en de bezoeker een algemene melding te tonen.
Dat is ook prettig voor gewone klanten. Die willen weten of hun aanvraag is gelukt, niet kennismaken met de binnenkant van je server. Controle van uitgaande informatie hoort dus net zo goed bij zorgvuldig websitebeheer.
Ook voor gratis accounts, maar controleer de inrichting
Cloudflare meldt dat de nieuwe mogelijkheden ook voor Free-abonnementen beschikbaar zijn. De leverancier noemt verschillen per abonnement en een nog lopende uitrol van bepaalde velden. Beschikbaar betekent dus niet automatisch: voor jouw website volledig ingericht.
Daarnaast moet het relevante websiteverkeer via Cloudflare lopen. Alleen daar je domeinadministratie of DNS onderbrengen is niet hetzelfde. DNS is het systeem dat een domeinnaam naar het juiste serveradres verwijst.
De Cloudflare-documentatie over de proxystatus maakt dat onderscheid duidelijk. Bij ‘Proxied’ gaat webverkeer via Cloudflare. Bij ‘DNS-only’ gaat het rechtstreeks naar de achterliggende server en past Cloudflare zijn webverkeersbescherming daarop niet toe.
Laat daarom de werkelijke verkeersroute controleren. Een Cloudflare-account hebben is geen bewijs dat iedere pagina en koppeling dezelfde bescherming krijgt.
Extra bescherming is geen reparatie
Een firewall kan helpen een aanvalsroute af te schermen, maar daarmee is de onderliggende programmeerfout nog niet verholpen.
OWASP beschrijft dit principe in zijn uitleg over virtual patching: maatregelen vóór de toepassing kunnen risico’s beperken terwijl een blijvende oplossing wordt voorbereid. Het herstellen van de kwetsbaarheid in de software blijft belangrijk.
De praktische vertaling: stel noodzakelijke updates niet uit omdat er ‘toch een firewall voor staat’. Vraag bij een beveiligingsmelding welke software geraakt wordt, welke tijdelijke bescherming aanwezig is en wanneer de definitieve oplossing wordt uitgevoerd.
Maak daarbij onderscheid tussen een poging, een blokkade en daadwerkelijk misbruik. Een melding verdient onderzoek, maar is op zichzelf geen complete beschrijving van wat op je server is gebeurd.
Strenger is niet automatisch beter
Een firewall kan ook legitiem verkeer onterecht tegenhouden. Dat heet een fout-positieve melding. Voor een ondernemer is het gevolg heel concreet: een klant kan bijvoorbeeld een formulier niet versturen.
Cloudflare raadt in zijn documentatie over beheerde WAF-regels af om zonder meer alle beschikbare regels te activeren. Dat kan normaal verkeer raken. De regels horen aan te sluiten bij de gebruikte techniek.
Werkt iets na een wijziging niet meer, schakel dan niet direct de hele beveiliging uit. Onderzoek welke regel de blokkade veroorzaakt. In zijn probleemoplossingsgids adviseert Cloudflare gerichte aanpassingen in plaats van het uitschakelen van een complete regelset.
Wat kun je als ondernemer laten controleren?
Je hoeft hiervoor niet zelf firewallregels te schrijven. Deze vragen helpen je wel om met je websitebeheerder een gerichte controle af te spreken:
Welke bescherming gebruiken we? Laat vastleggen of er een WAF is, waar die draait en wie de instellingen beheert.
Welk verkeer valt eronder? Controleer het hoofddomein, relevante subdomeinen en technische koppelingen. Neem niet aan dat één instelling automatisch alles afdekt.
Welke regels zijn actief? Vraag welke bescherming bij jouw website past en welke uitzonderingen bewust zijn gemaakt.
Blijven belangrijke functies werken? Test na wijzigingen het contactformulier, inloggen, uploads en eventueel reserveren of bestellen.
Wie bekijkt de meldingen? Spreek af wie blokkades onderzoekt en hoe je een probleem meldt. Noteer bij een fout de tijd, pagina en uitgevoerde handeling.
Wat gebeurt er bij een softwarelek? Zorg voor een duidelijke afspraak over beoordeling, tijdelijke maatregelen, updates en controle achteraf.
Bewaar de uitkomst kort en begrijpelijk. Je hebt meer aan een actuele afspraak met een verantwoordelijke naam dan aan tien schermfoto’s waarvan niemand meer weet waarom ze zijn gemaakt.
Moet je nu overstappen op Cloudflare?
Nee, niet alleen vanwege deze aankondiging. Ons advies: laat eerst beoordelen welke bescherming je al hebt, welke risico’s bij je website horen en wat een extra dienst toevoegt. Een passende inrichting met opvolging is belangrijker dan een bekende productnaam. Dat geldt voor Cloudflare én voor andere beveiligingsoplossingen.
Goed websitebeheer kijkt verder dan updates
De nuttigste vraag is niet hoeveel beveiligingsknoppen aanstaan, maar of de bescherming past bij je website en iemand de werking controleert.
Daarom horen techniek, beveiligingsinstellingen en dagelijks gebruik bij elkaar. Bij afspraken over hosting en beheer is het verstandig duidelijk te maken welke controles en ondersteuning worden uitgevoerd, en welke werkzaamheden apart worden besproken.
Wil je weten hoe jouw website is ingericht en welke beveiligingsmaatregelen daarbij passen? Wervora kan de technische situatie bekijken en de mogelijkheden helder voor je op een rij zetten.